Ruoli e ruoli personalizzati
I ruoli di un workspace e delle sue risorse, chi legge la pagina dei ruoli, come creare un ruolo personalizzato e perché non può mai superare chi lo crea.
Collaudato il 28/09/2026 · versione 5d7d821a1e
In un workspace ognuno ha un ruolo principale: Owner, Admin, Member, Viewer (proprietario, amministratore, membro, lettore), oppure Student (studente) per chi ne segue i corsi. In più può avere ruoli aggiuntivi per una funzione: Billing (fatturazione), Developer (sviluppatore), Social. Ogni risorsa del workspace (spazi, corsi, calendari, eventi, aree disciplinari, biblioteche, raccolte d'esami, documenti) ha i propri ruoli con gli stessi nomi: Manager, Editor, Member, Viewer, più Teacher (docente) e Student sui corsi. I livelli e come si ereditano sono spiegati in Permessi.
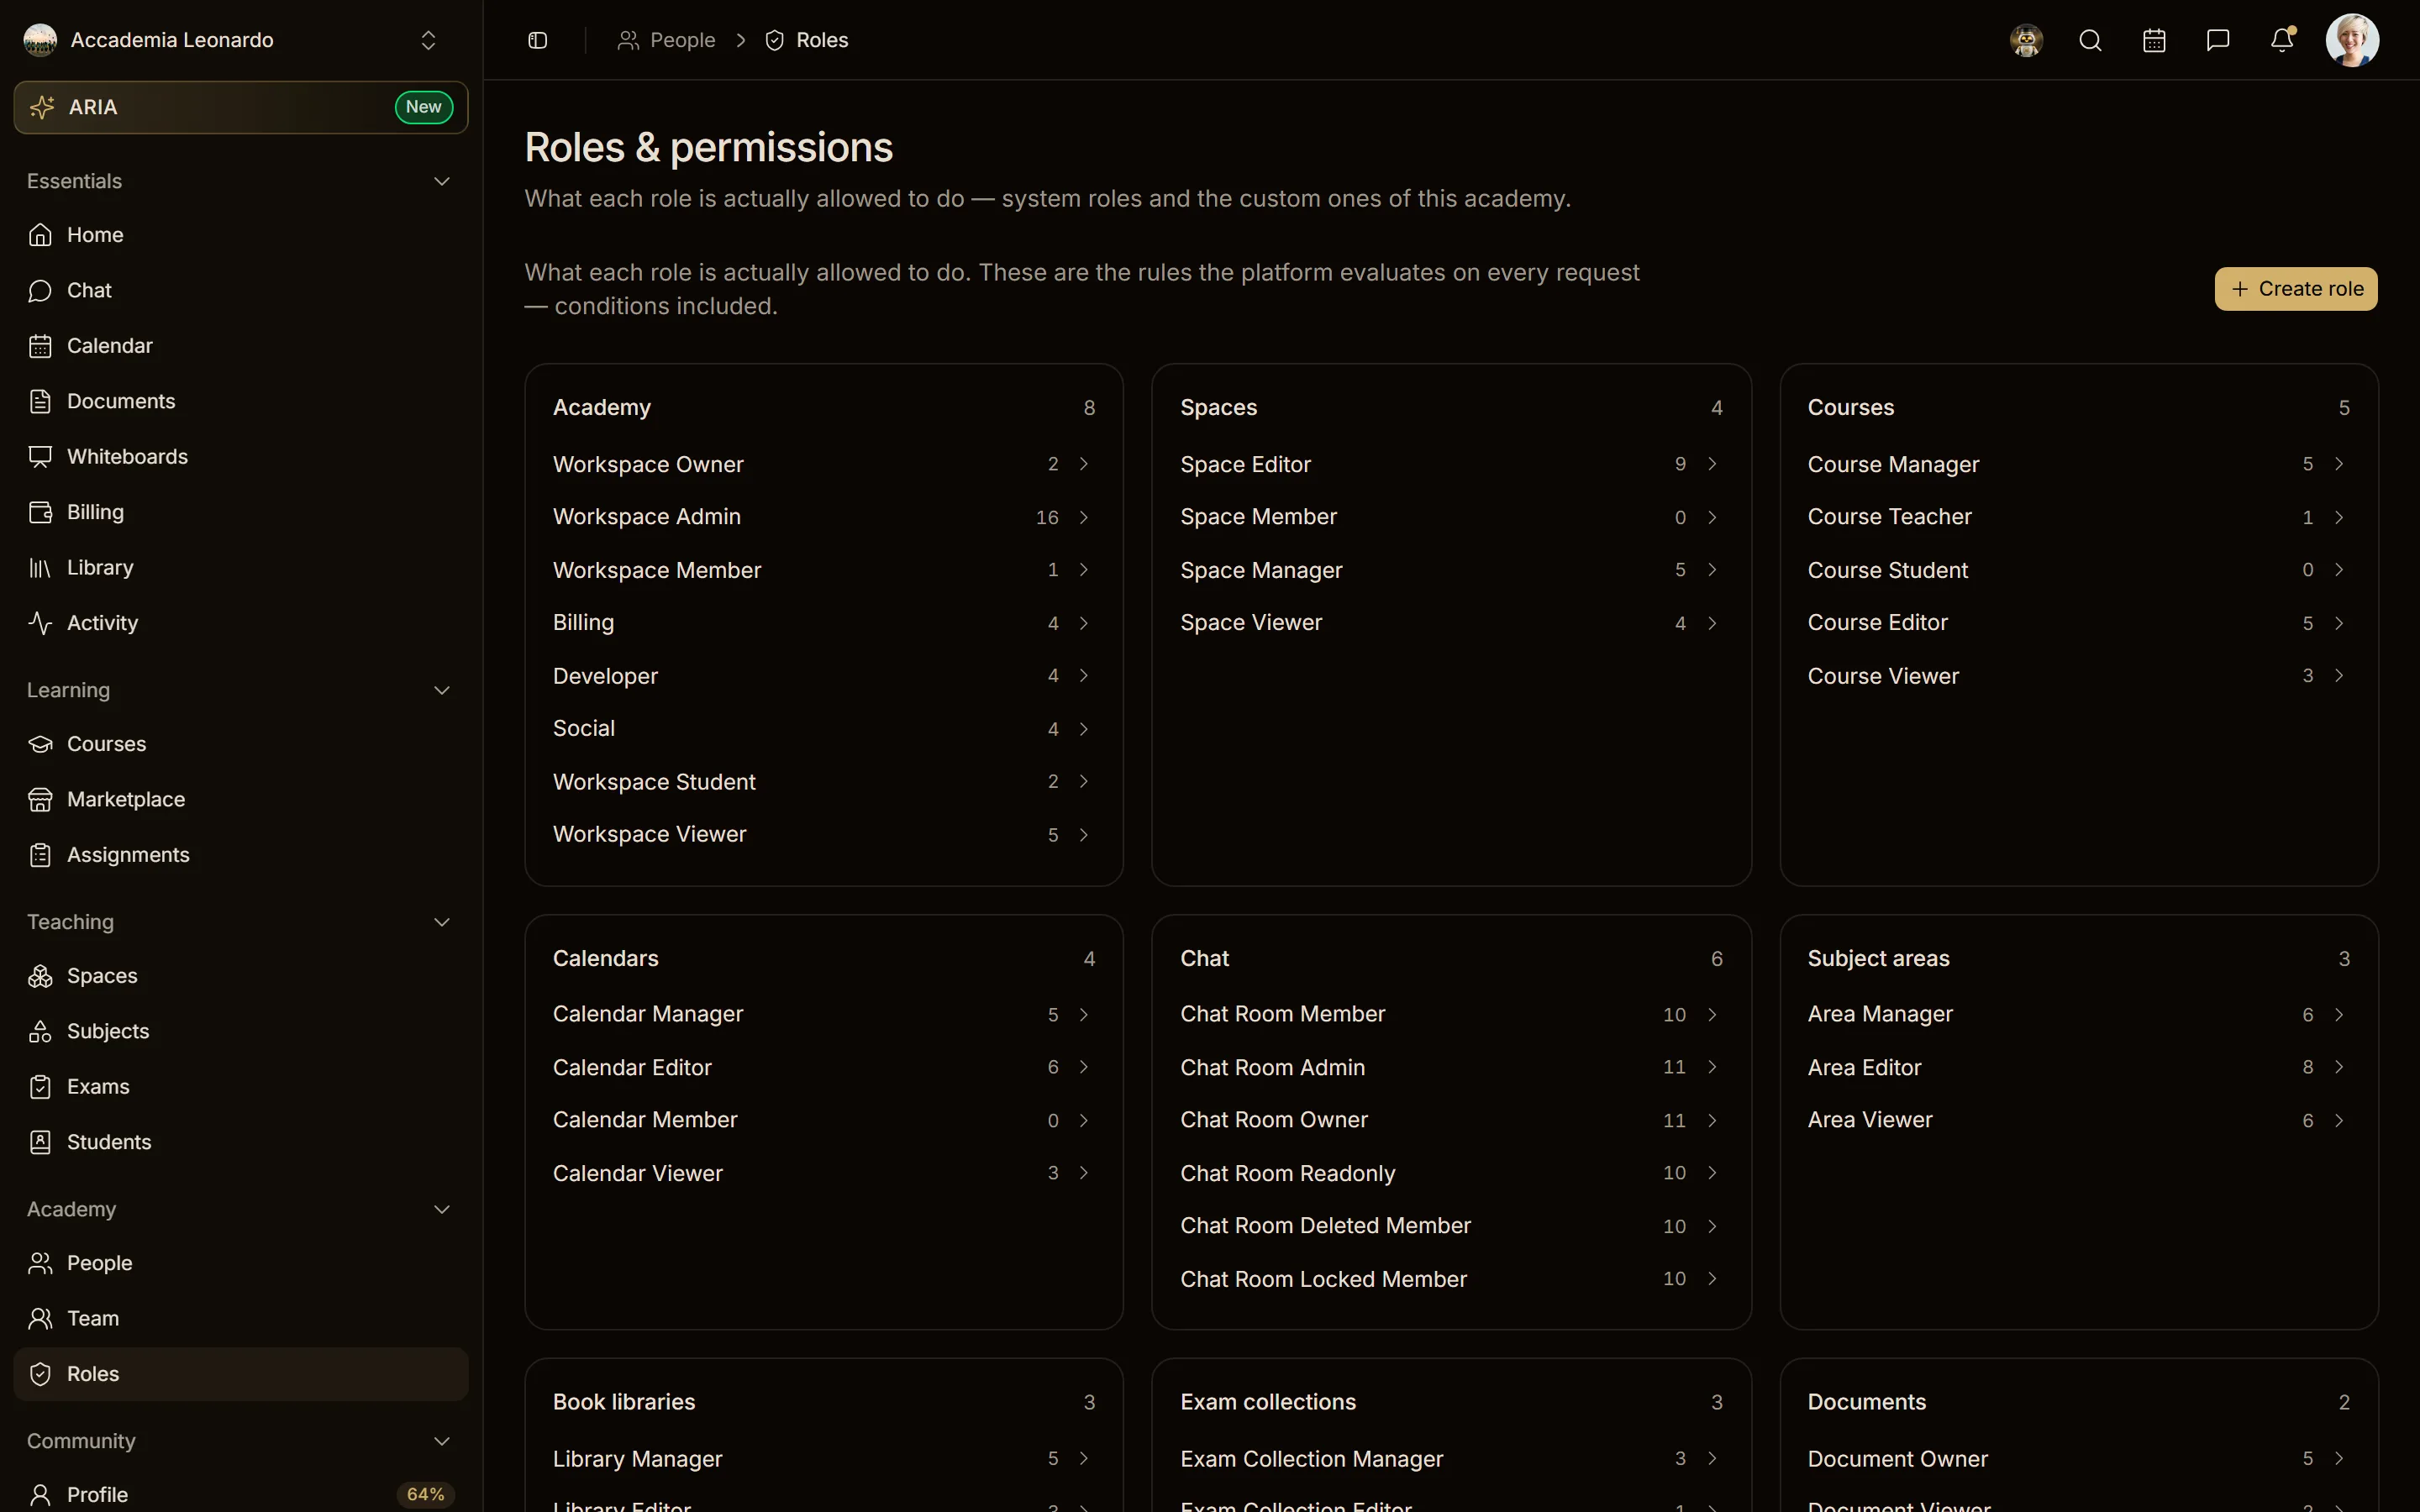
I ruoli sono elencati in People → Roles & permissions (Persone → Ruoli e permessi), raggruppati per risorsa: Academy, Spaces, Courses, Calendars, Chat, Subject areas, Book libraries, Exam collections, Documents, Events. Per ogni ruolo la pagina mostra le regole reali che la piattaforma controlla a ogni richiesta, condizioni comprese, e i ruoli da cui eredita.
Chi legge la pagina dei ruoli
| Ruolo nel workspace | Nella pagina dei ruoli | Ruoli personalizzati |
|---|---|---|
| Owner | vede il catalogo | li crea, li modifica e li elimina |
| Admin | vede il catalogo | li crea, li modifica e li elimina, entro il proprio tetto |
| Member | vede il catalogo in sola lettura: apre ogni ruolo e le sue regole, senza Create role né Delete | nessuna azione: il server risponde 403 |
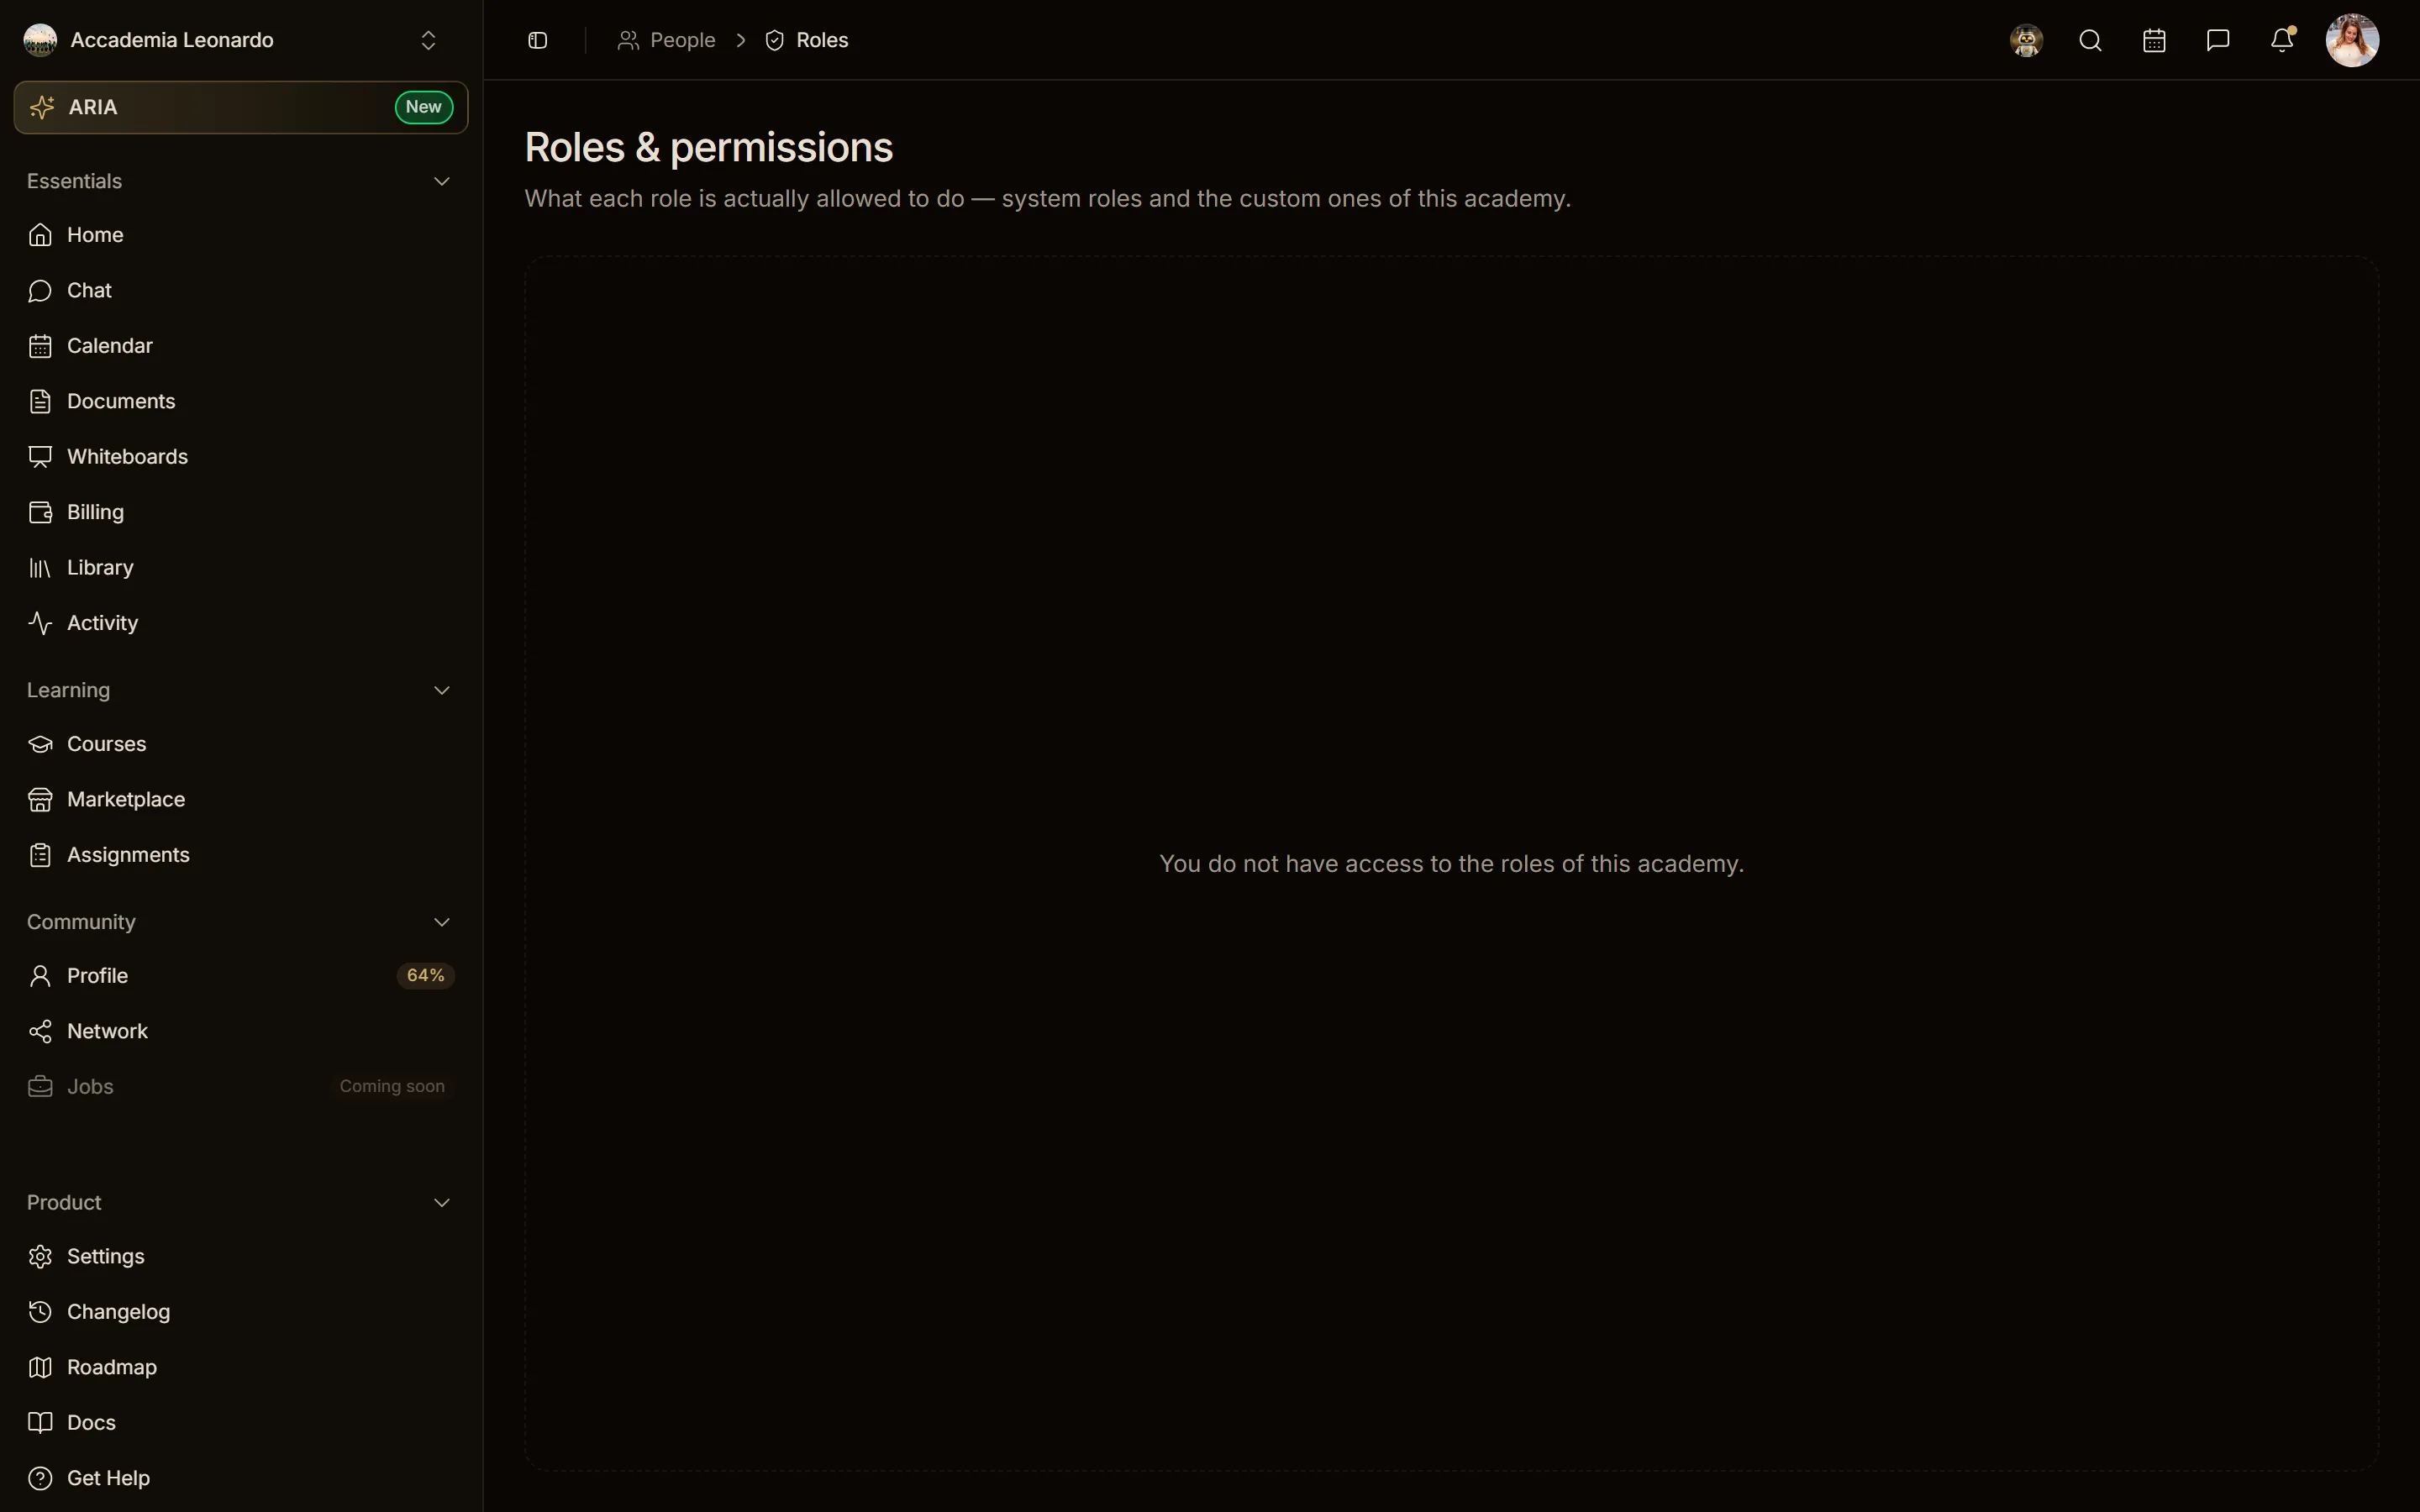
| Student, Viewer | You do not have access to the roles of this academy. (non hai accesso ai ruoli di questa accademia; il server risponde 403) | — |
| Chi non fa parte di nessun workspace | la sezione non c'è | — |
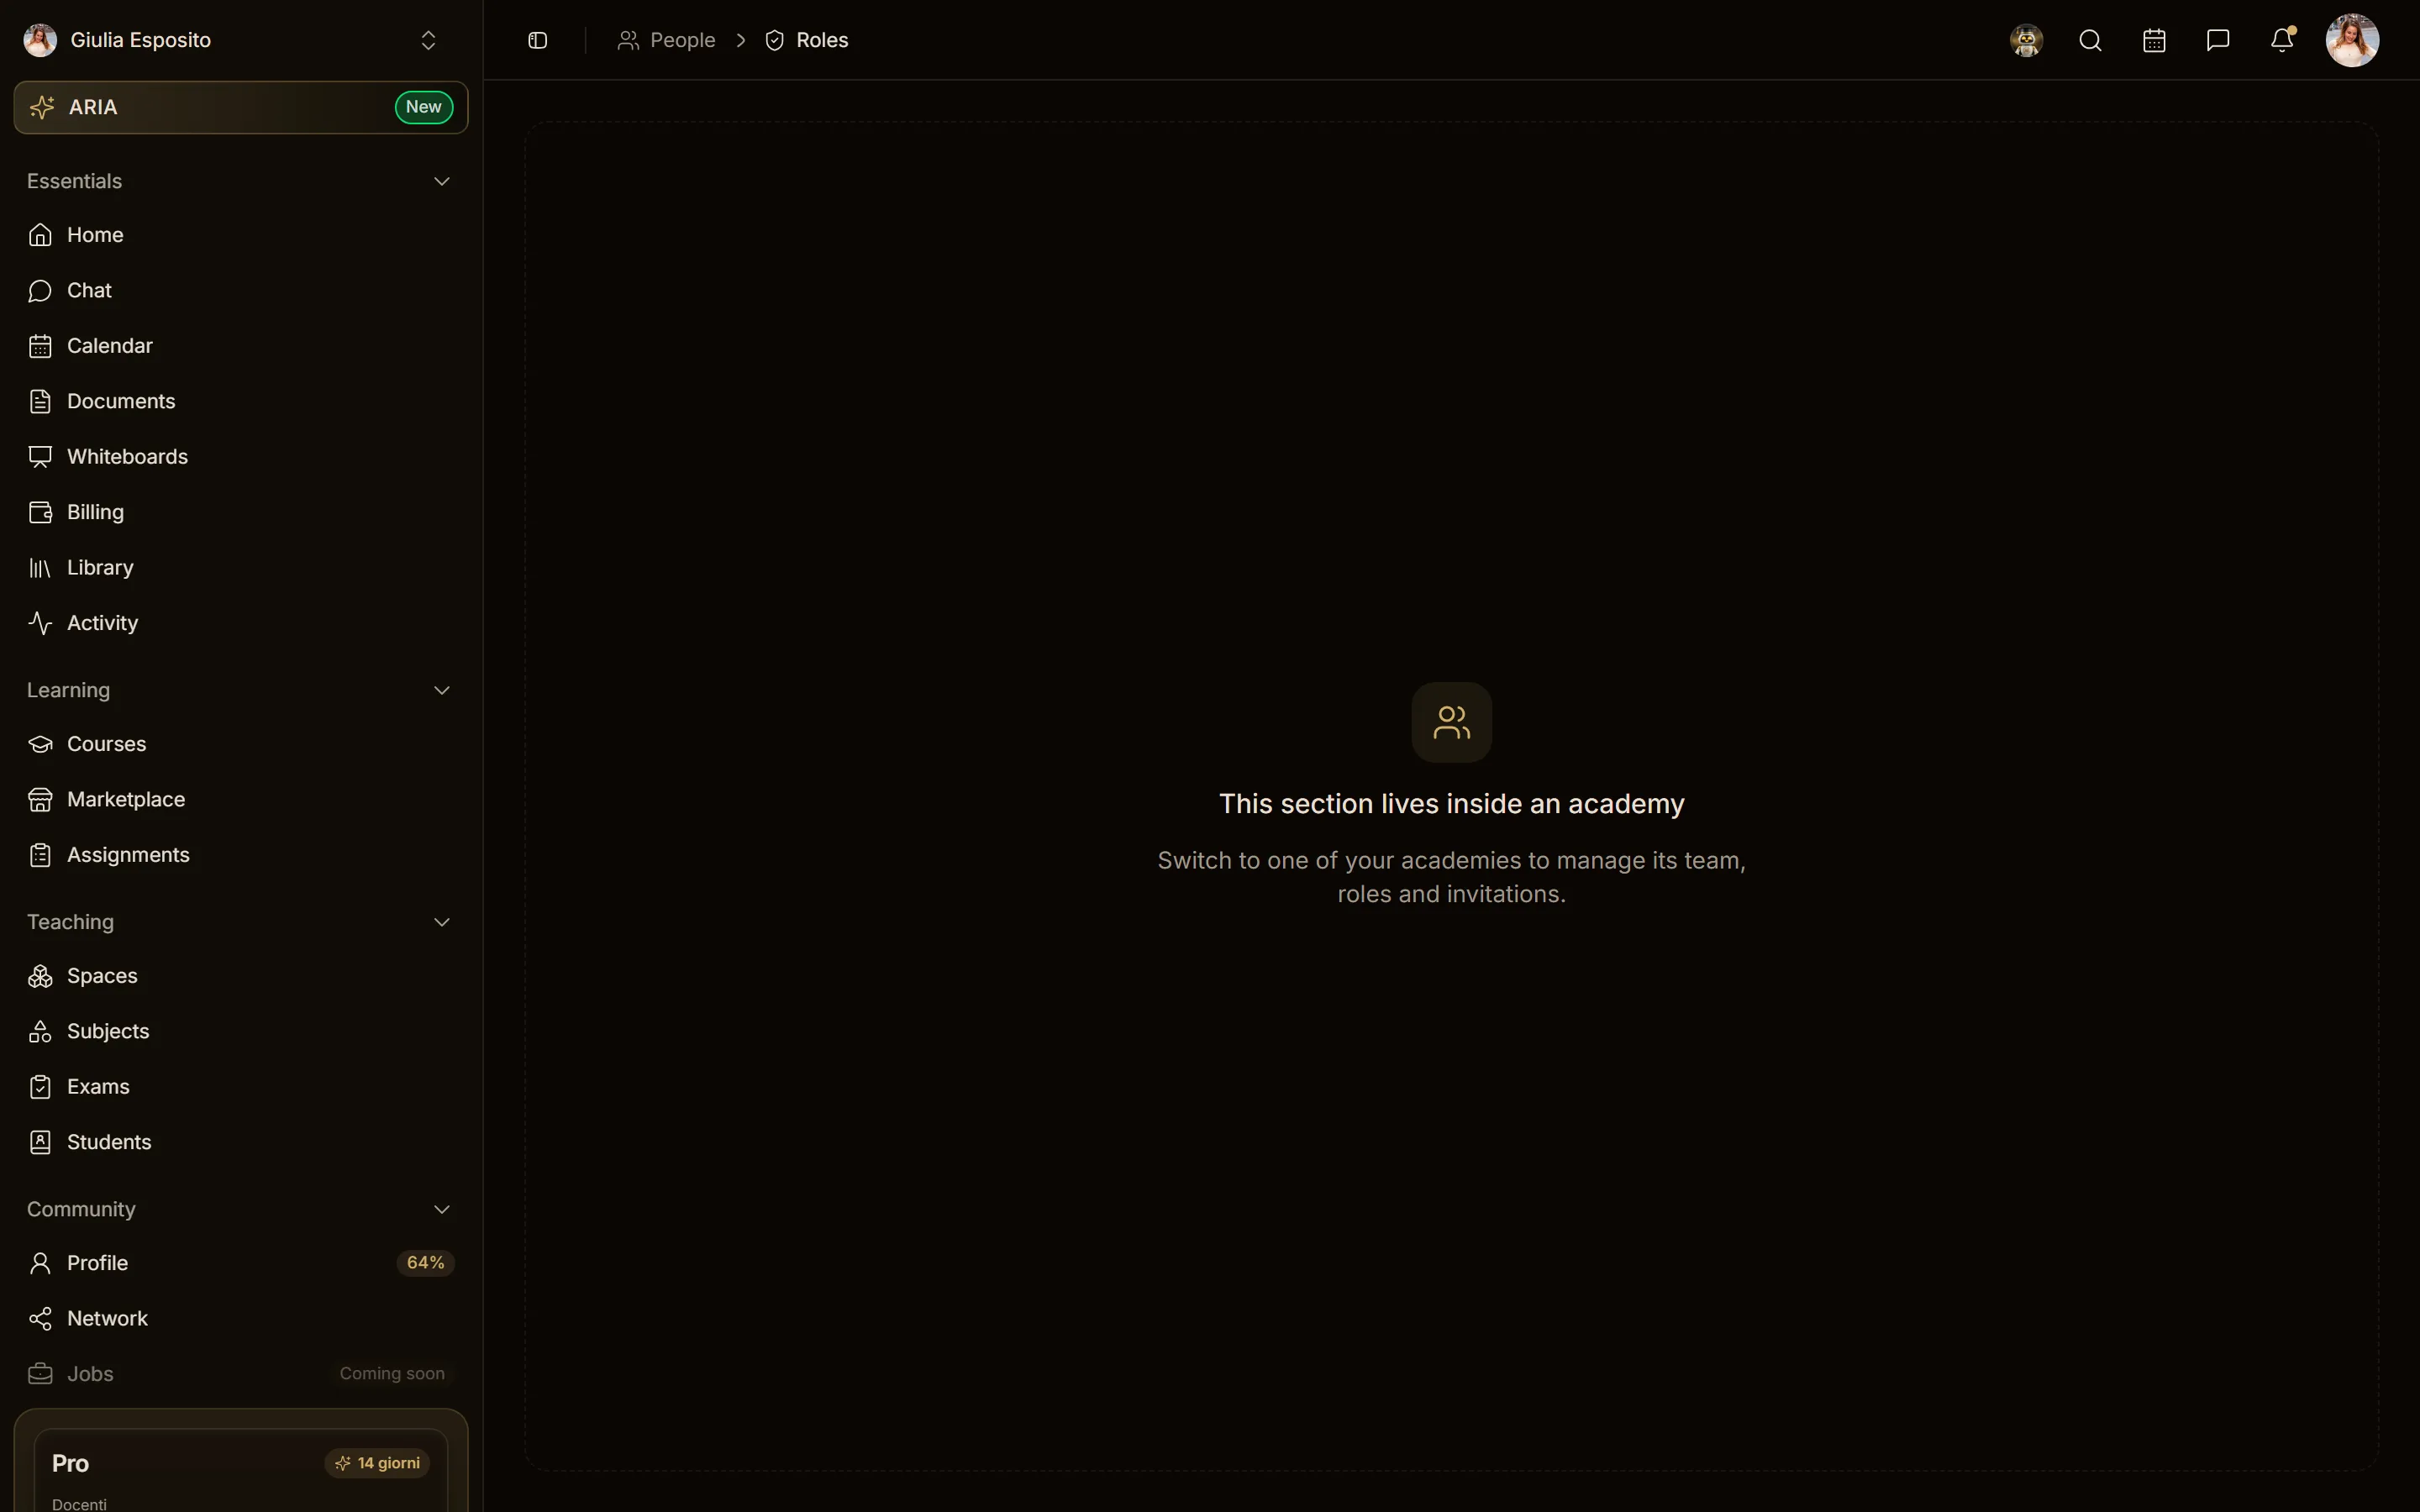
Fuori da un workspace la pagina mostra This section lives inside an academy (questa sezione si trova dentro un'accademia), con l'invito a passare a uno dei tuoi workspace dal menu del profilo.
L'Admin nomina i Manager dei corsi
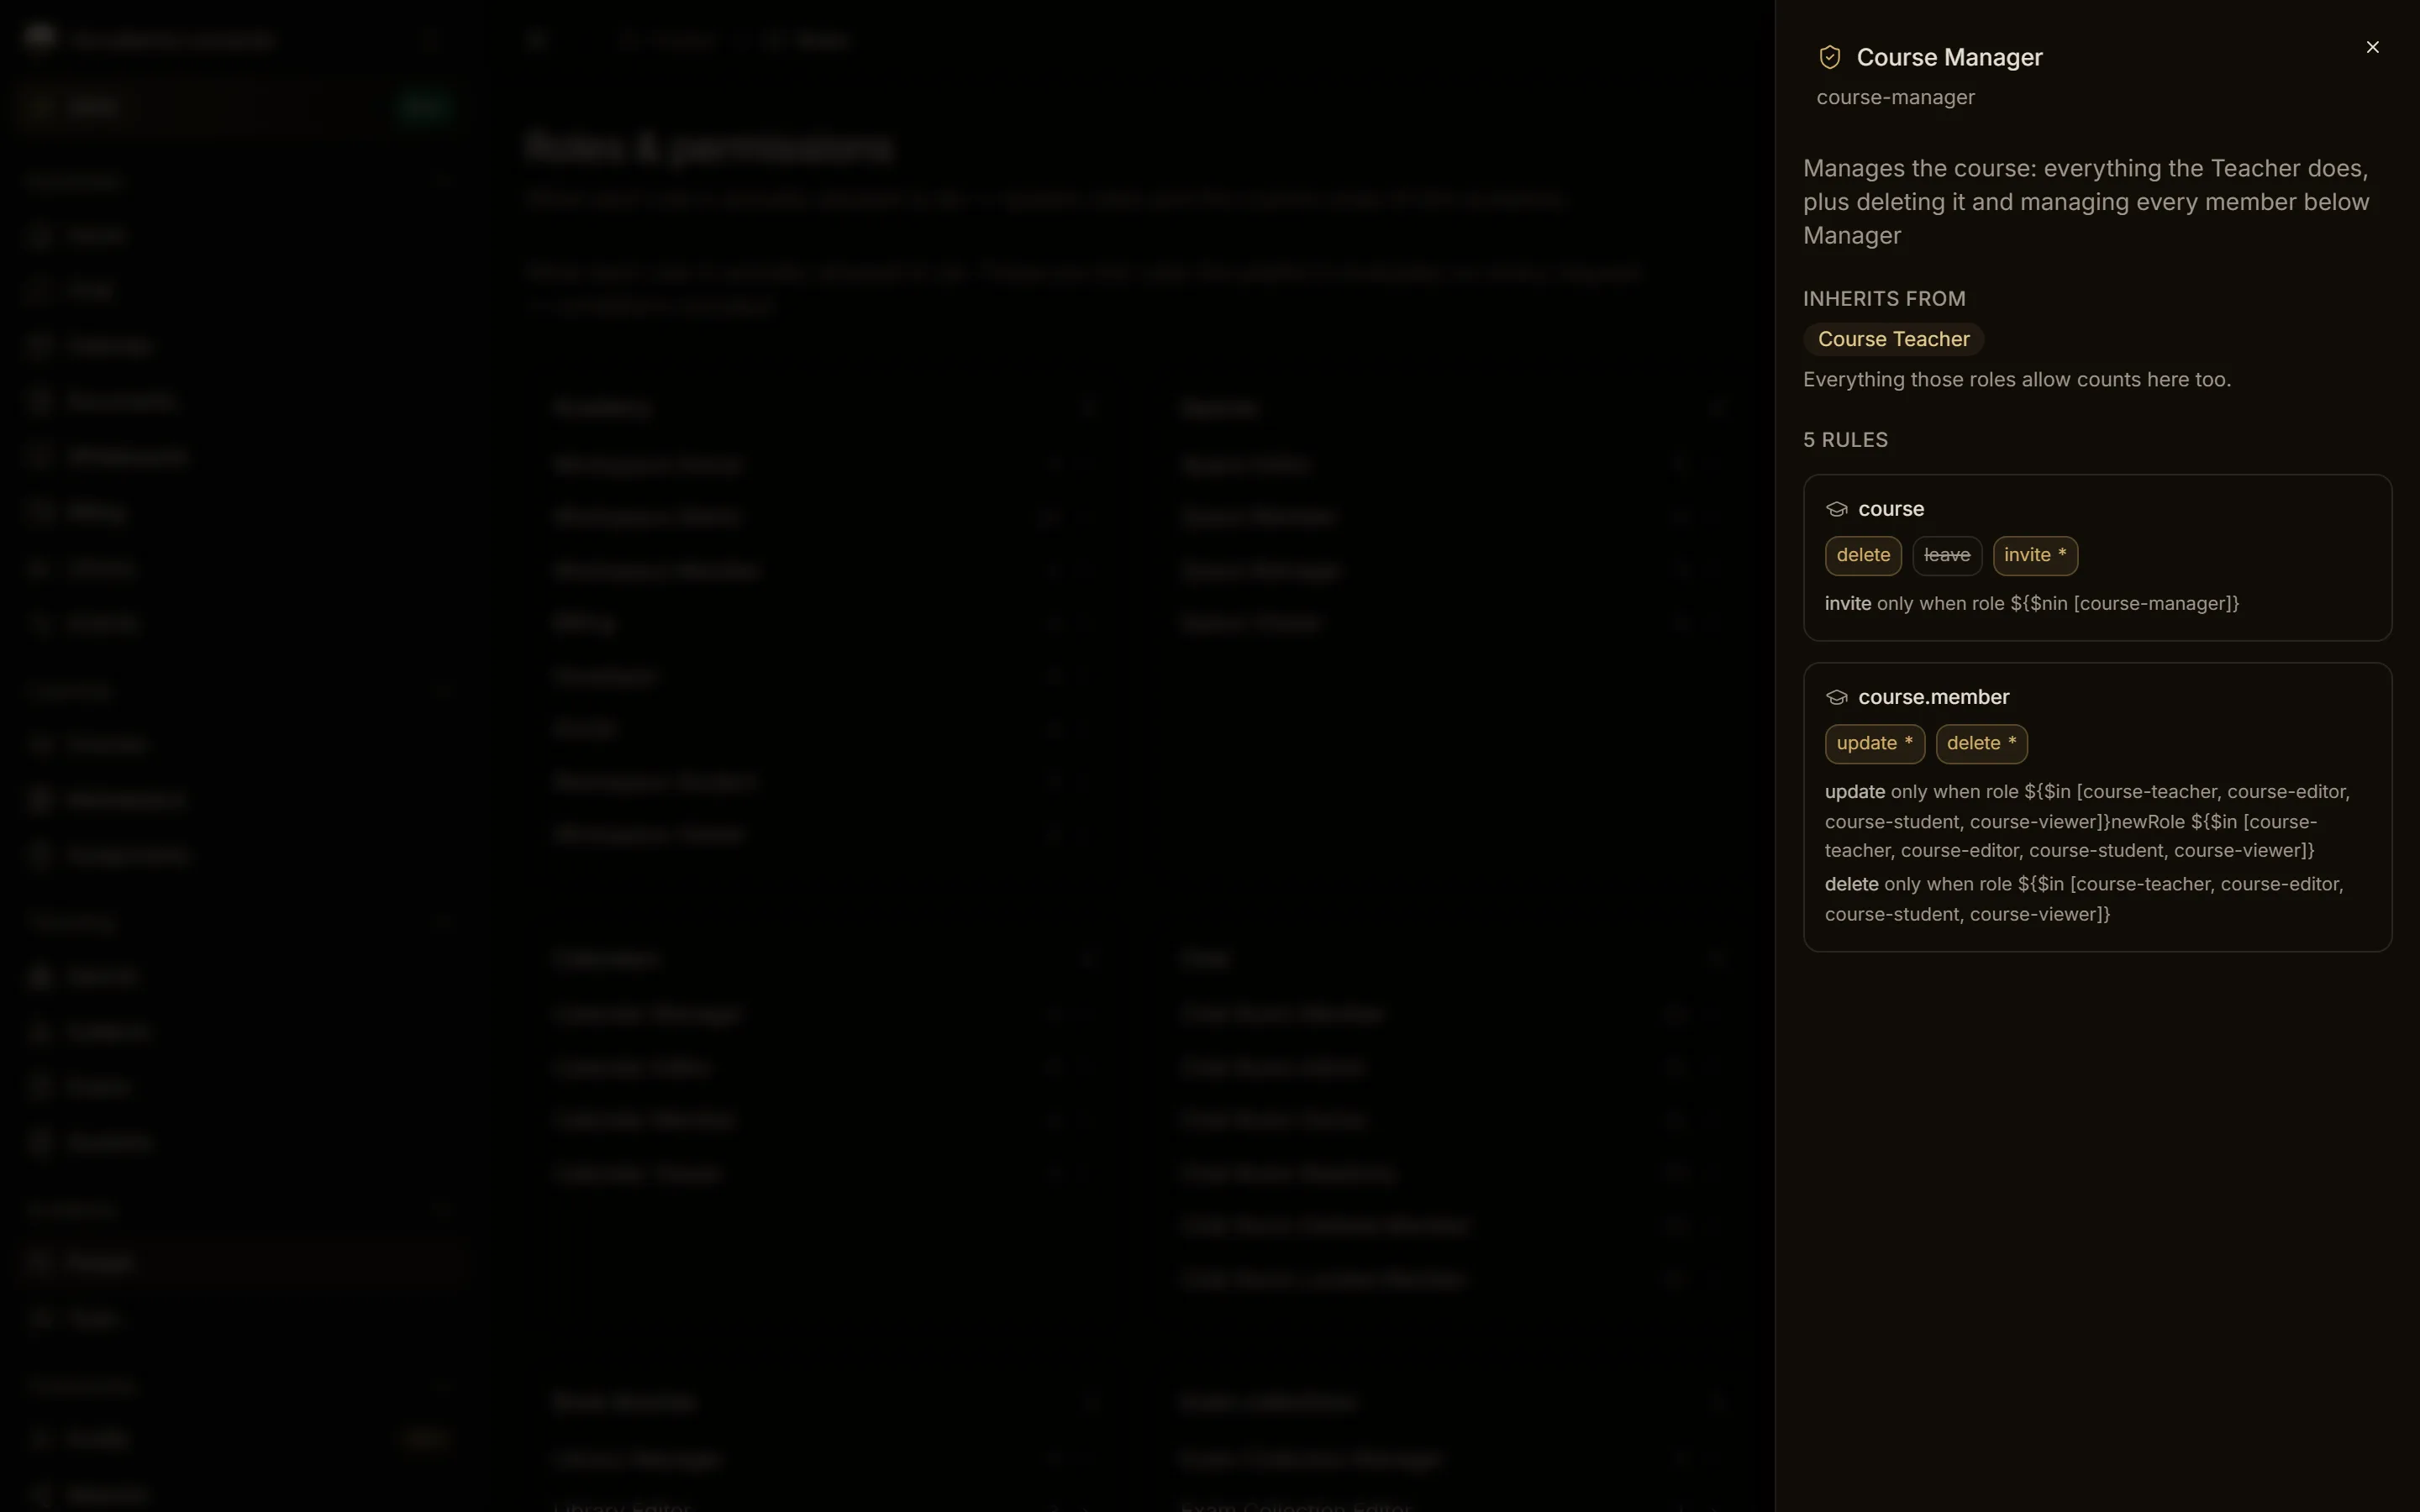
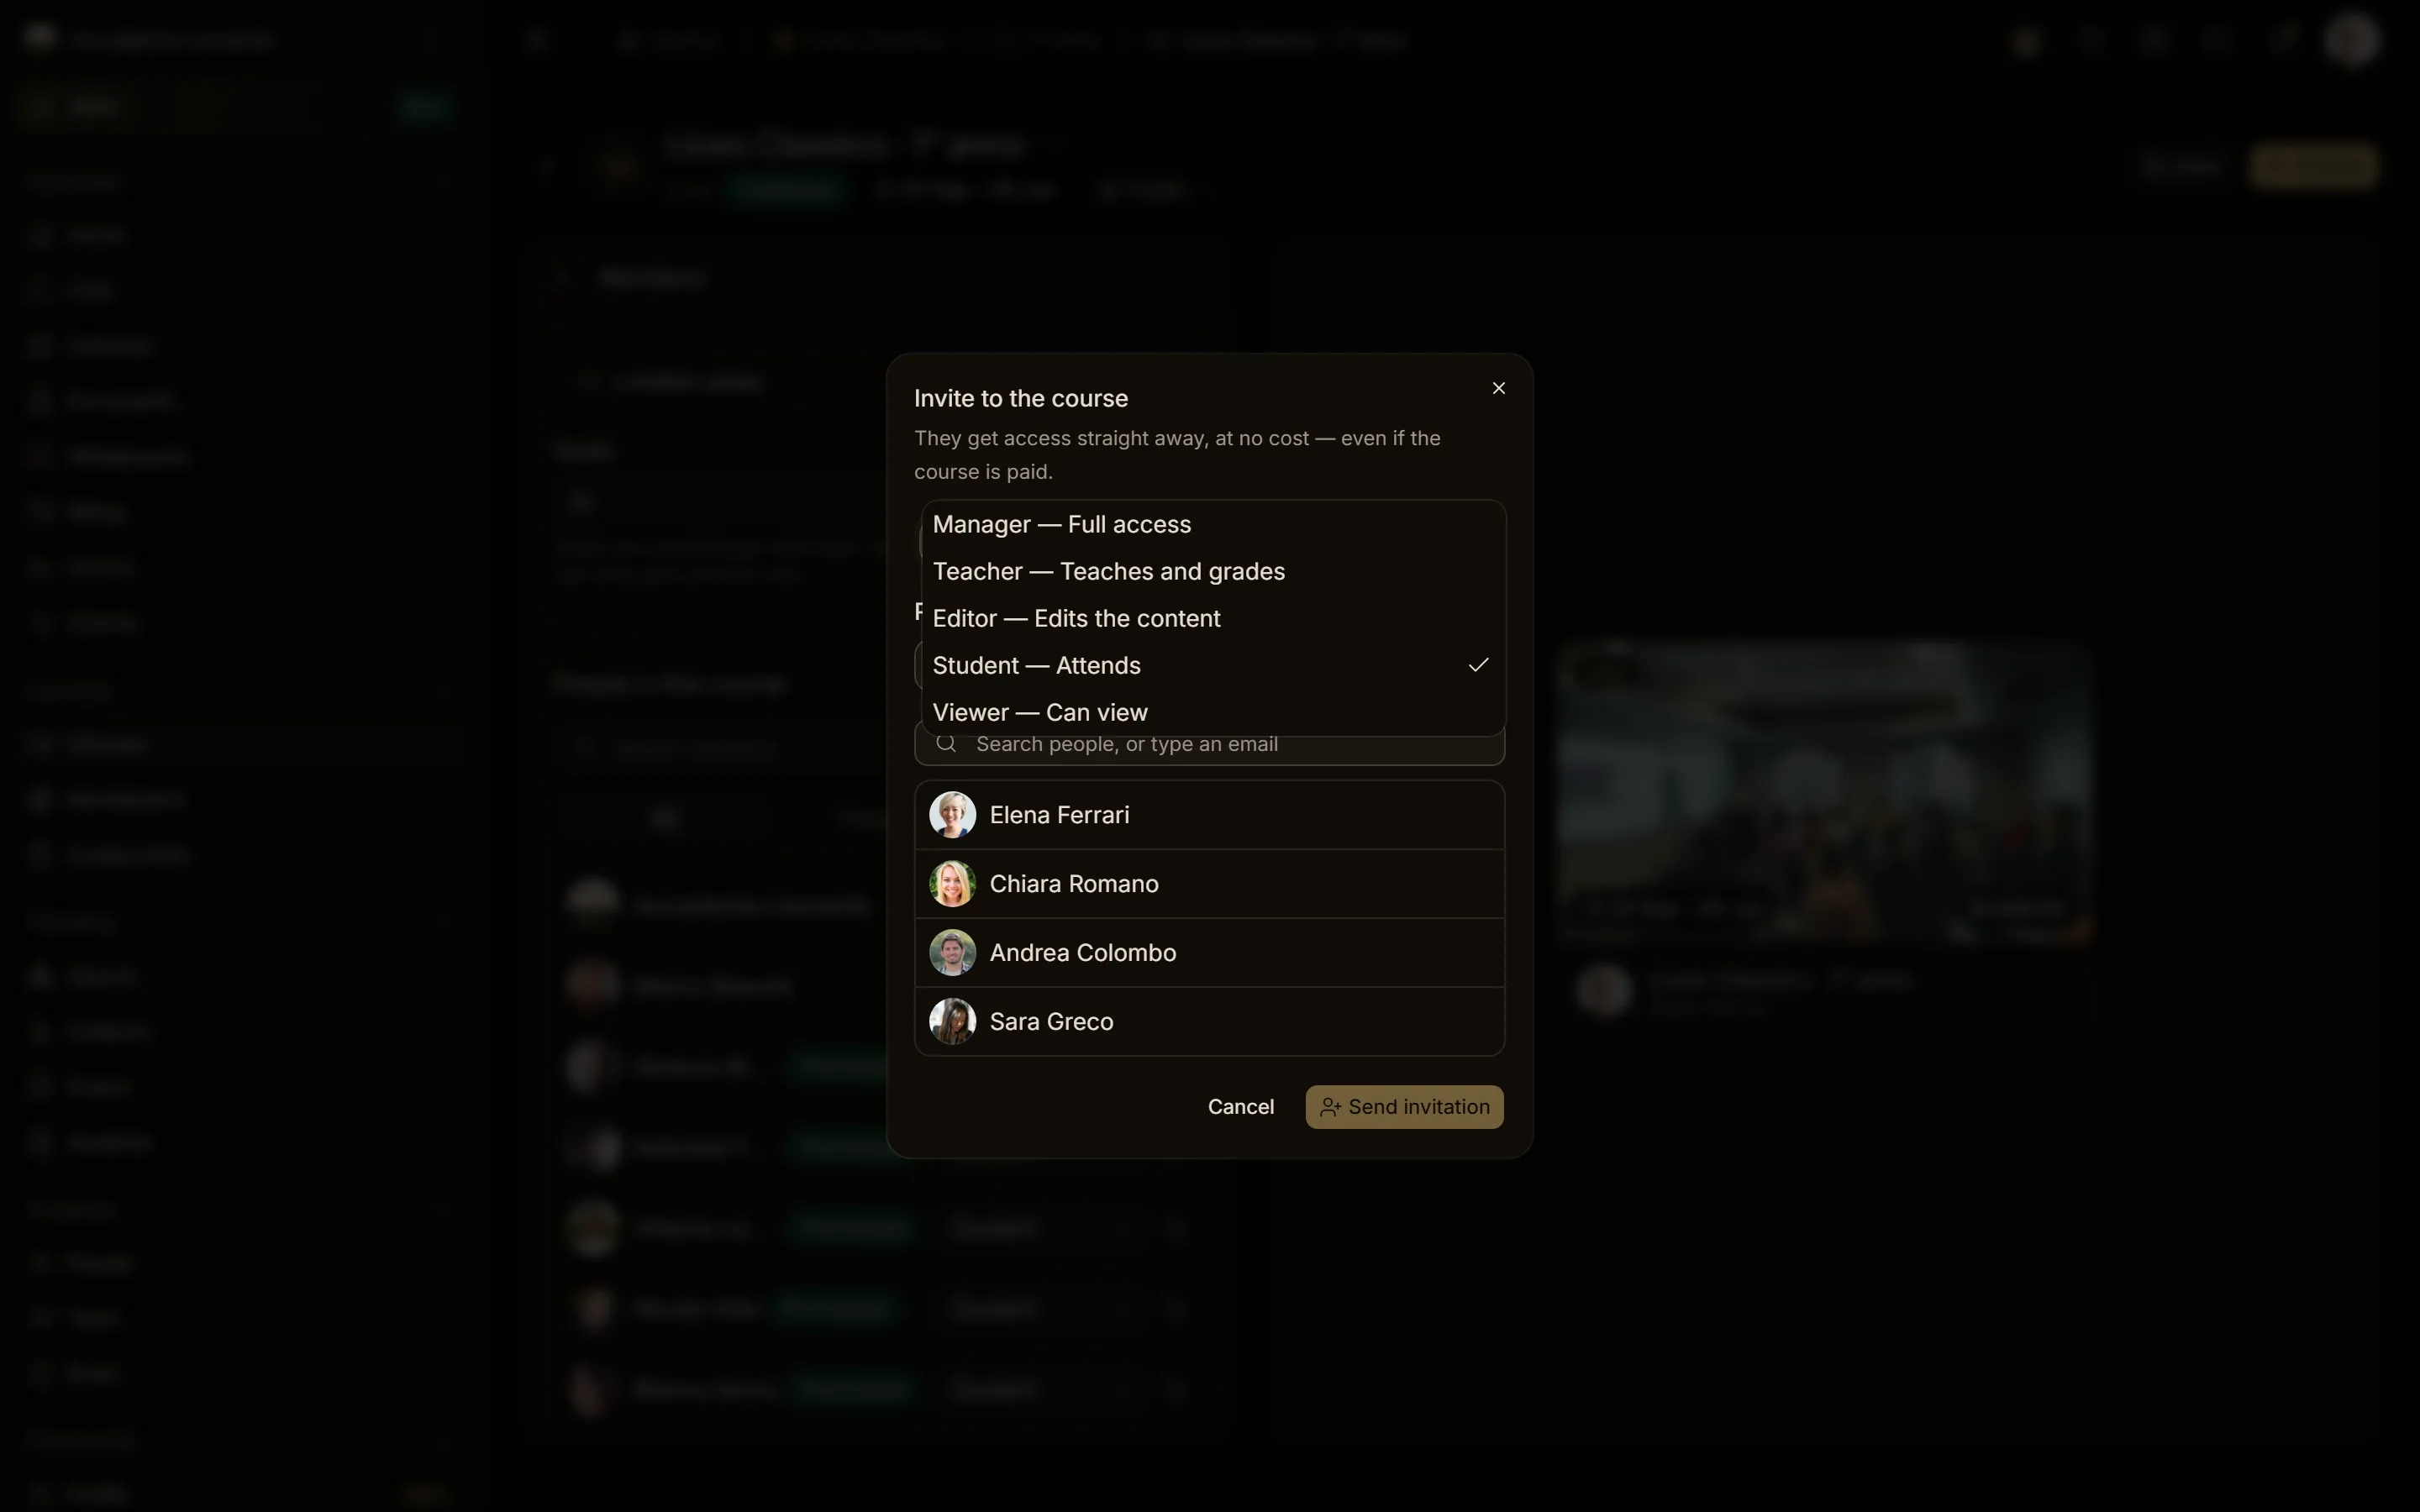
L'Admin del workspace è Manager di ogni corso senza esservi aggiunto, ed è lui che nomina i Manager: nel builder del corso, Members → Invite offre all'Admin ogni ruolo, Manager — Full access compreso. Il Manager di un corso invita ogni ruolo tranne Manager; Teacher ed Editor invitano solo Student.
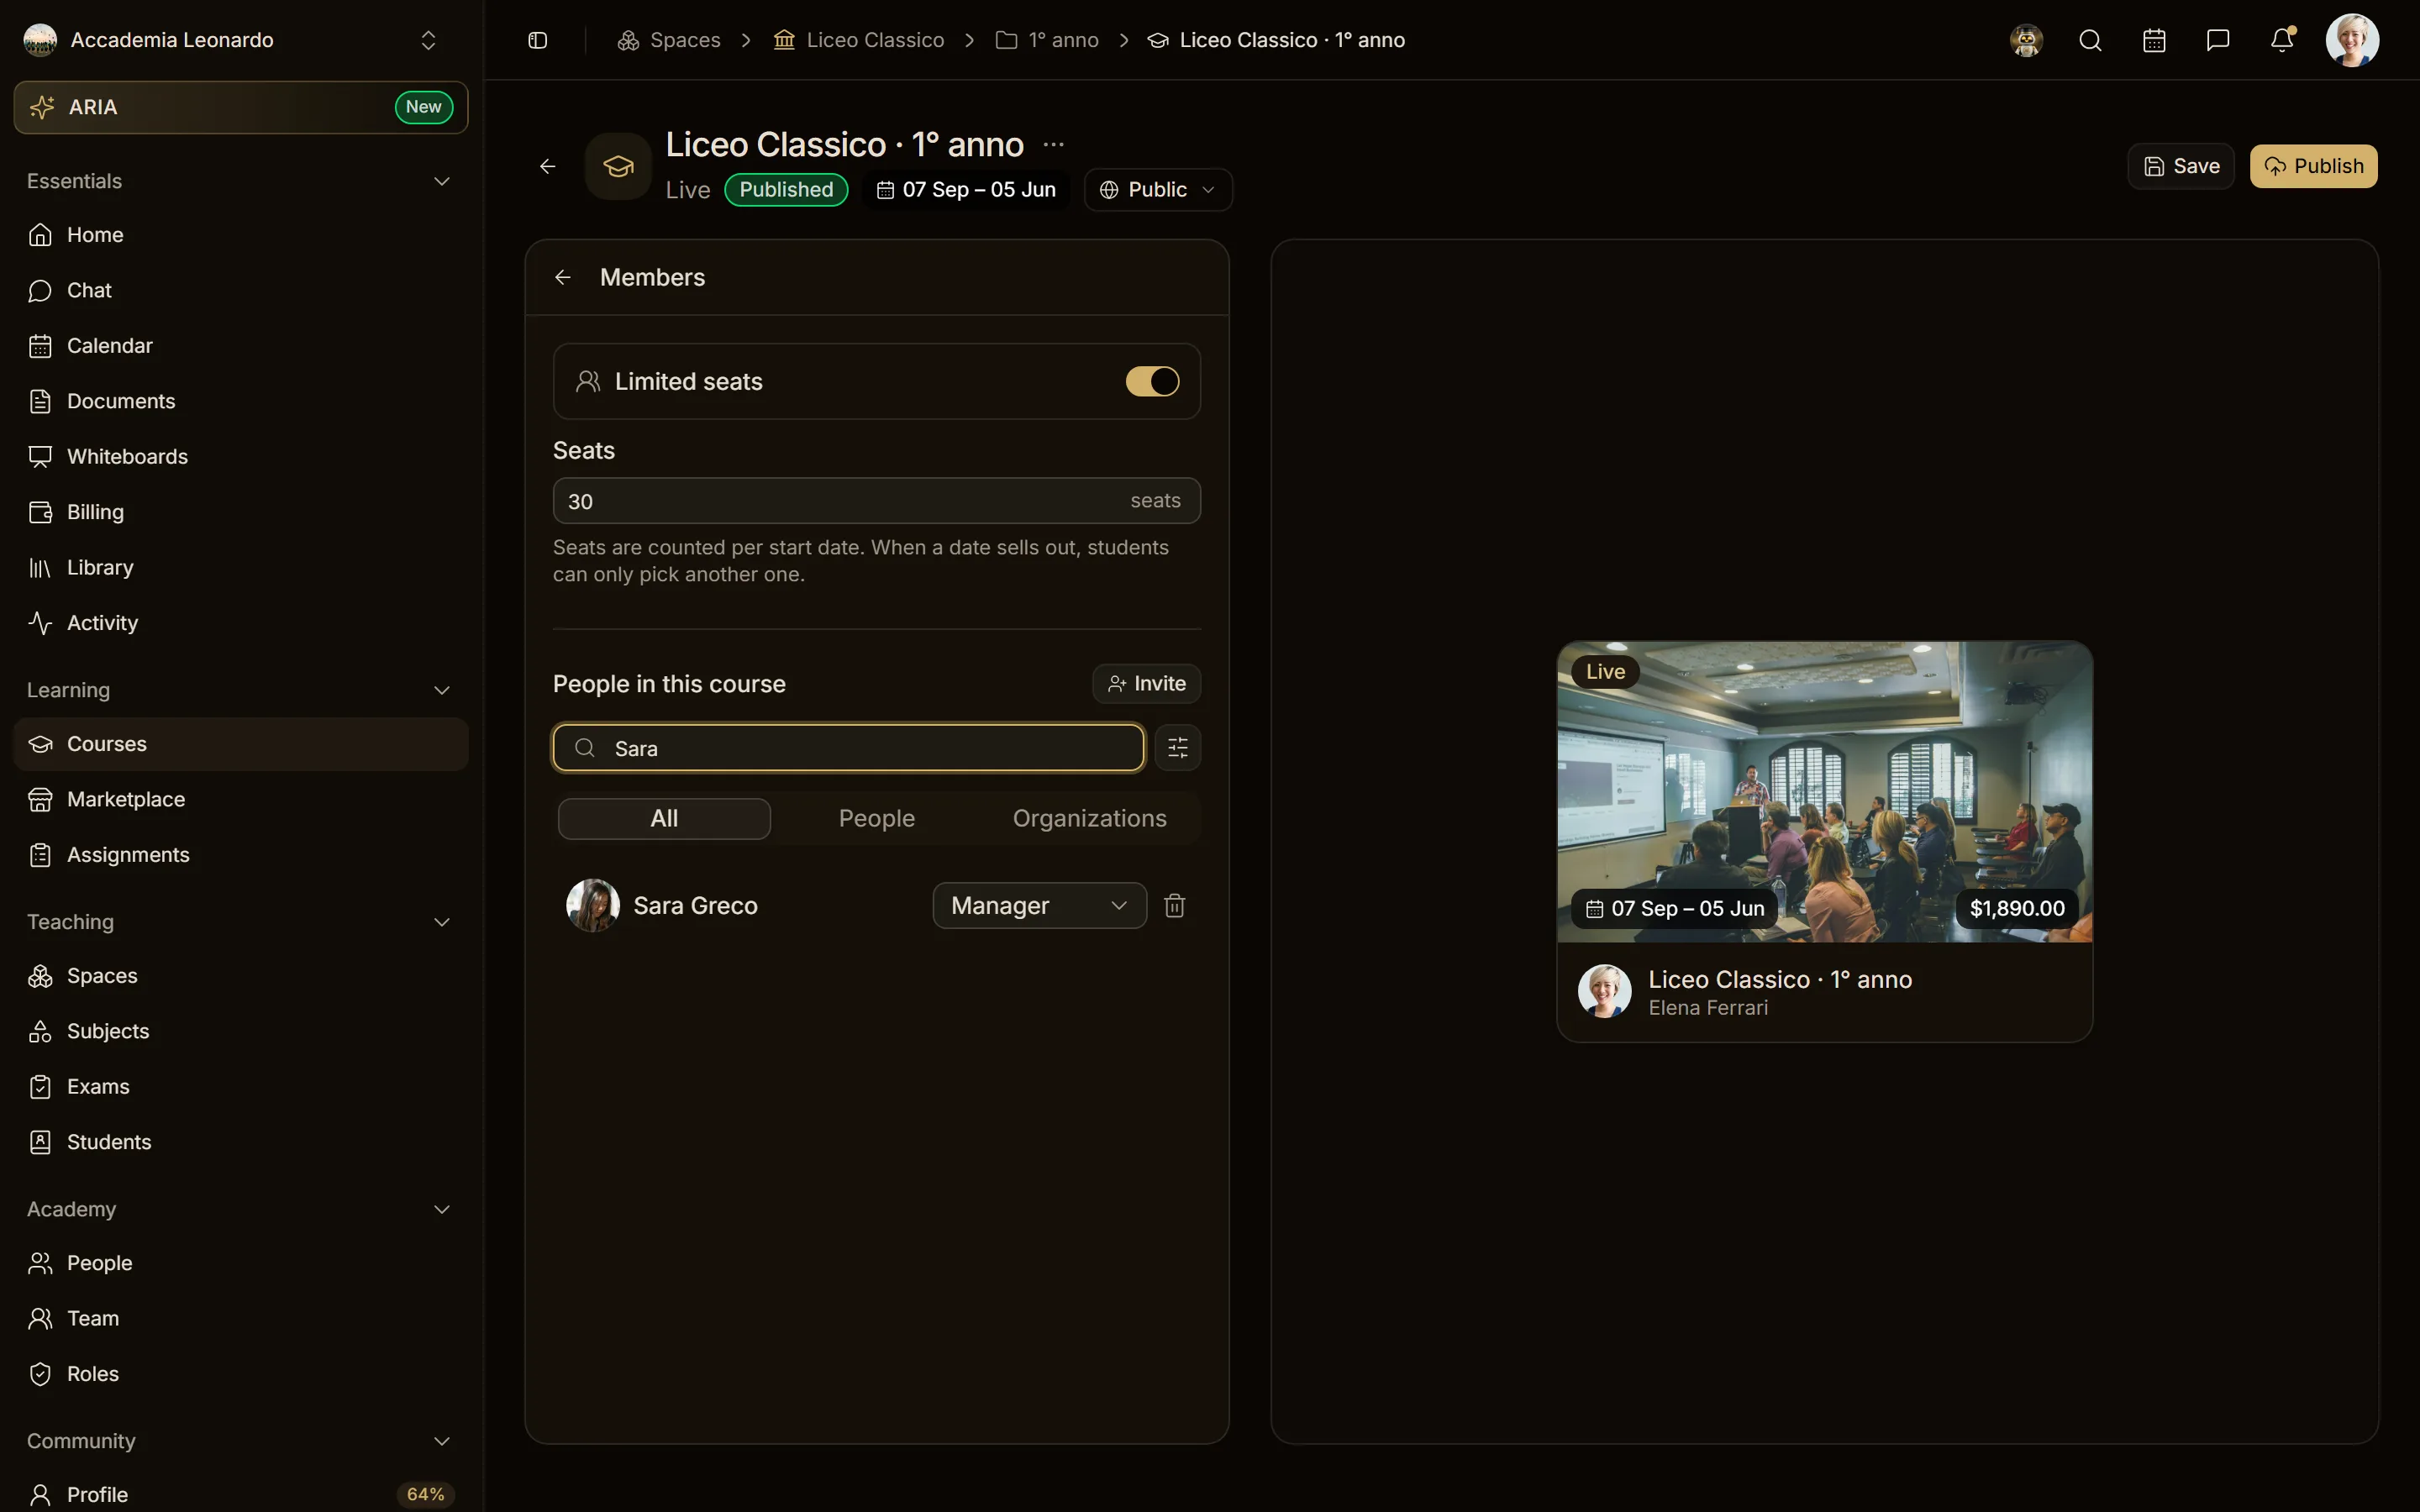
La persona invitata accetta e compare tra i membri del corso con il ruolo Manager.
Crea un ruolo personalizzato
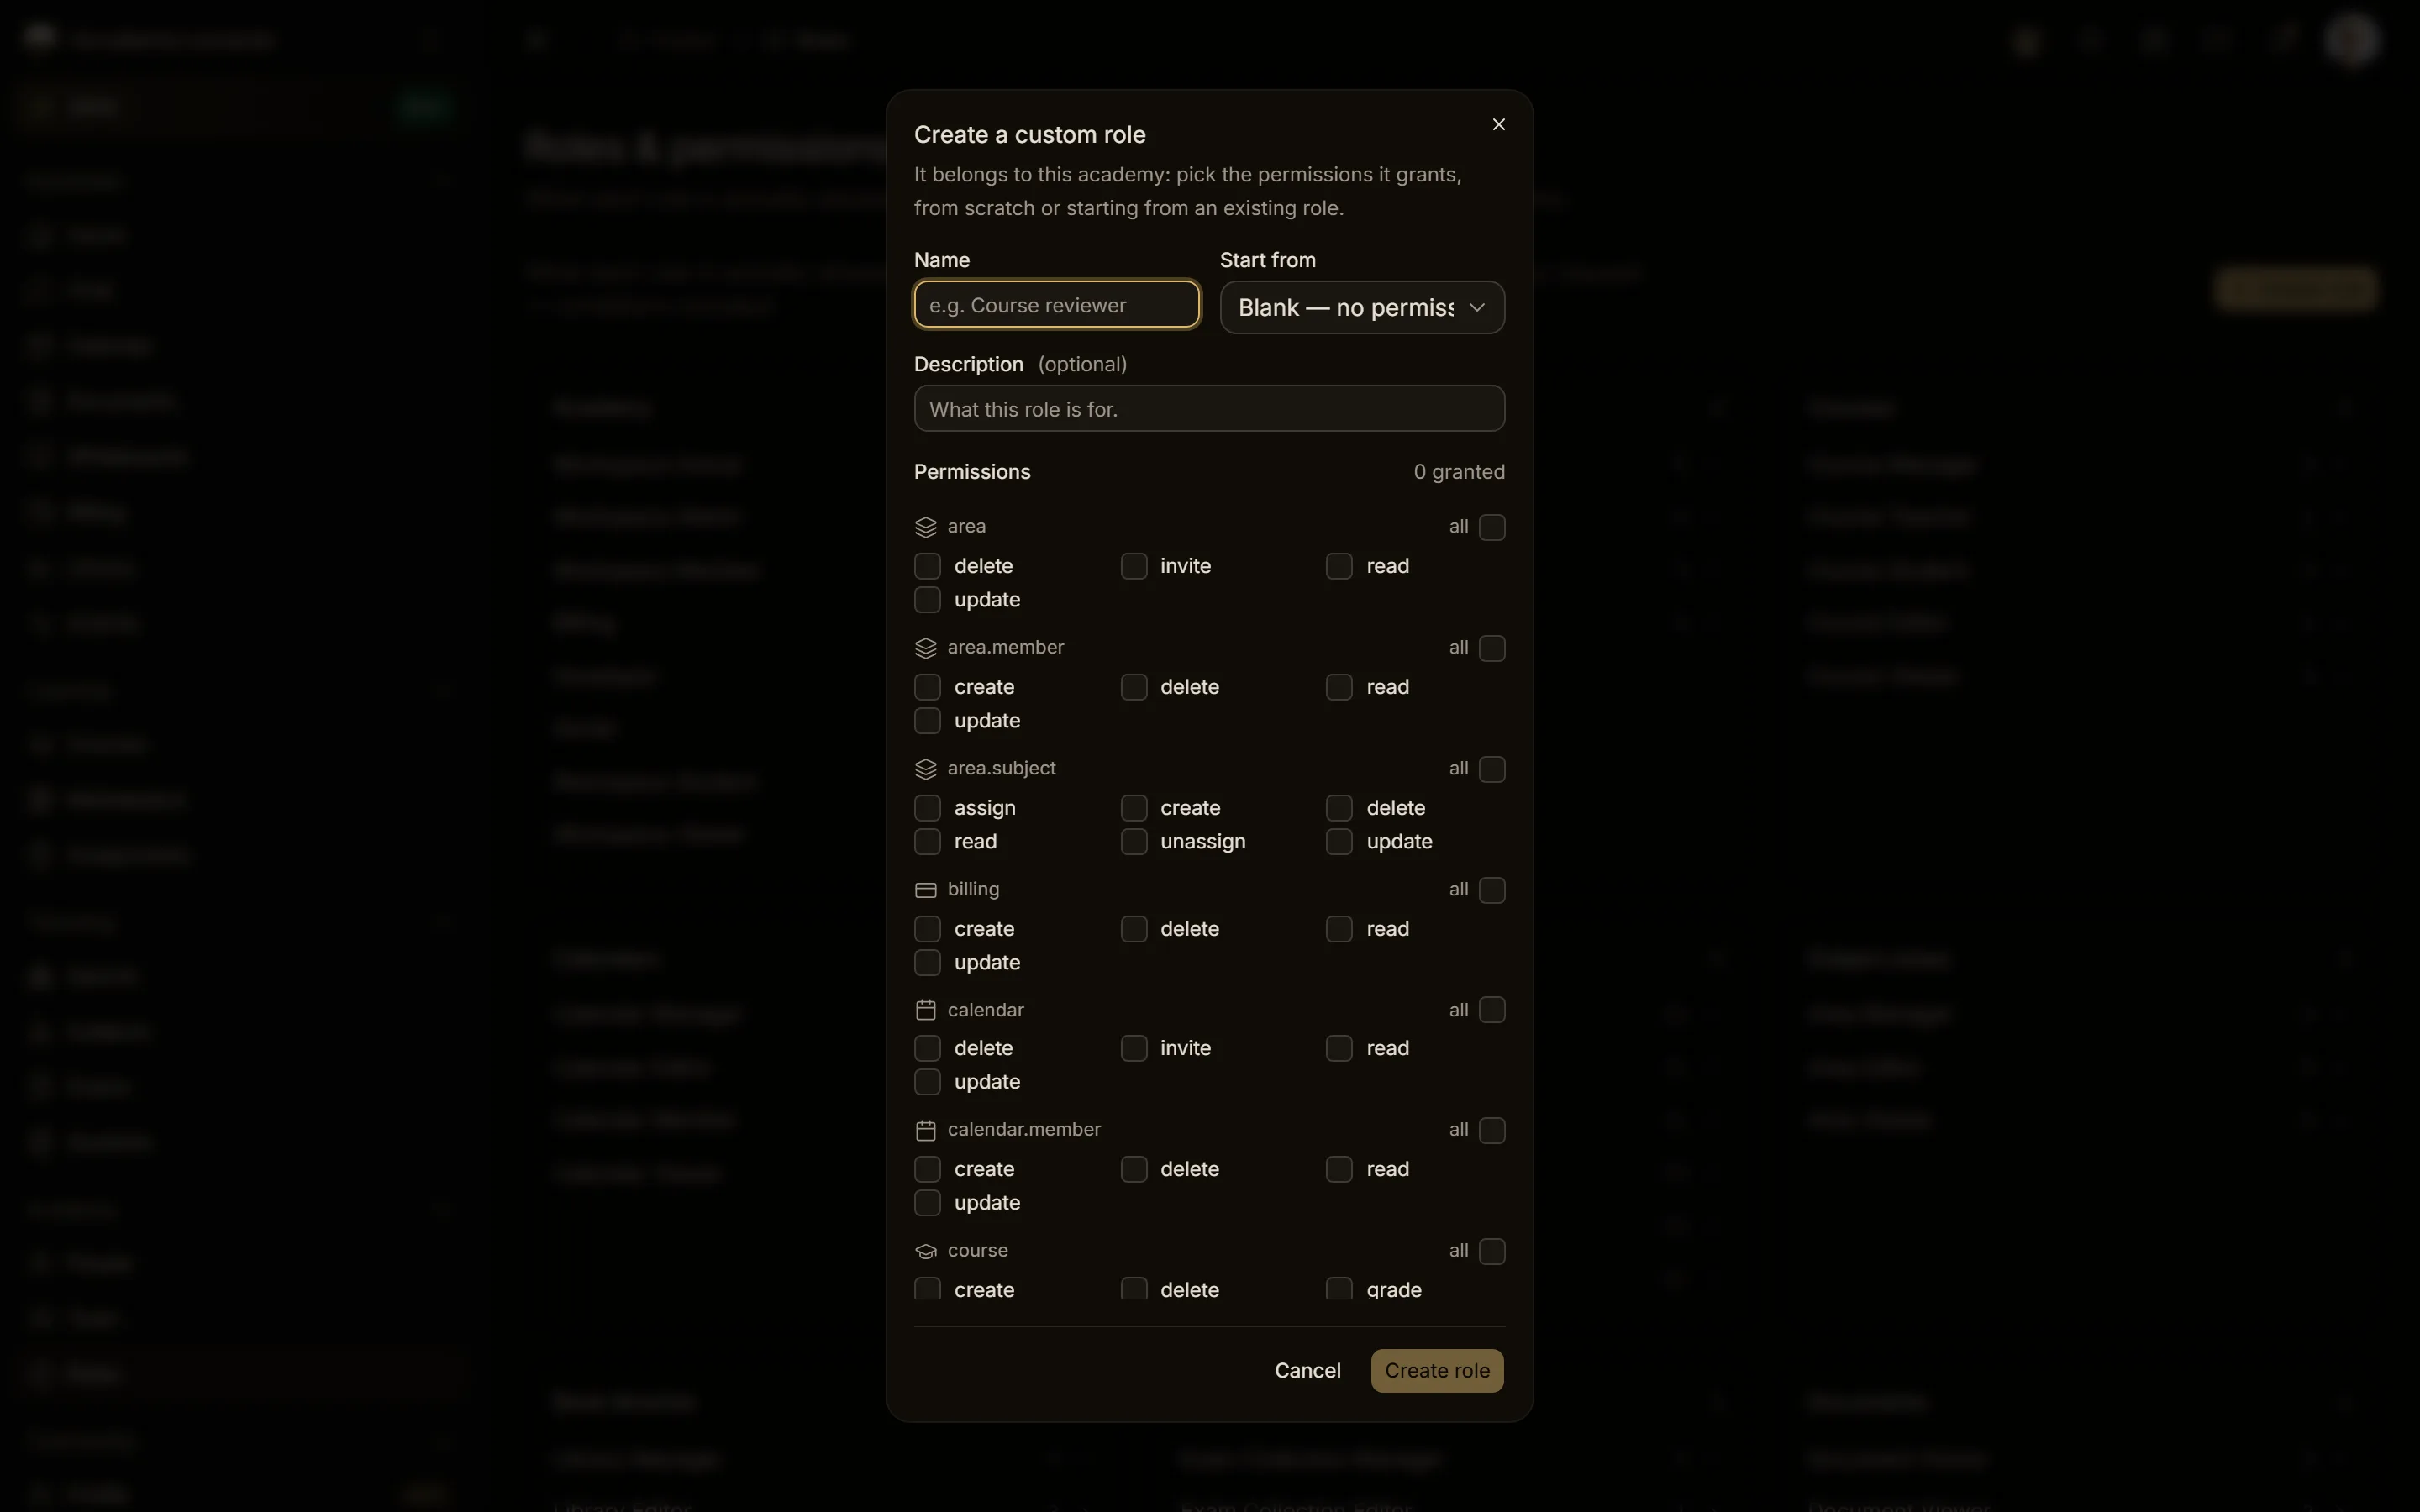
- In People → Roles & permissions scegli Create role (Crea ruolo).
- Dagli un nome (per esempio Revisore dei corsi) e, se vuoi, parti da un ruolo esistente con Start from (Parti da).
- Attiva i permessi che il ruolo concede e conferma con Create role.
La finestra offre solo i permessi che il ruolo può davvero concedere: quelli del ruolo di sistema Admin, meno i poteri che restano all'Owner (creare ed eliminare il workspace). Quando parti da un ruolo esistente, i permessi fuori da questo elenco non vengono copiati.
Il tetto di un ruolo personalizzato
Un ruolo personalizzato non può mai dare più di quanto ha chi lo crea. Questo vale sempre, anche quando la richiesta arriva da uno script o dall'API:
- concede solo permessi che chi lo crea ha nel workspace e che il ruolo di sistema Admin concede;
- non contiene mai i poteri riservati all'Owner;
- può estendere solo ruoli che chi lo crea possiede, mai il ruolo Owner;
- le condizioni di un permesso (per esempio "puoi cambiare il ruolo solo a chi ha un ruolo inferiore al tuo") le stabilisce la piattaforma, non chi crea il ruolo;
- la chiave del ruolo la genera la piattaforma (
custom-…) e non cambia mai: un ruolo personalizzato non può essere rinominato in un ruolo di sistema.
Se una richiesta supera il tetto, il ruolo non viene creato e la risposta è un errore 403 con uno di questi messaggi:
A custom role cannot grant permissions you do not hold or reserved to the owner: <permissions>.A custom role can only extend roles you hold in this academy, never the owner role.
Un Member che prova a creare un ruolo riceve un errore 403. I ruoli di sistema (Owner, Admin, Member, Course Manager…) li modifica solo lo staff della piattaforma.
Ruoli dati da un team
Un team può ricevere dei ruoli, e i suoi membri li ereditano. Un team non abbassa mai nessuno: se una persona ha già un ruolo principale più alto di quello che darebbe il team (per esempio è Admin e il team dà Member), resta Admin. I ruoli aggiuntivi dati dal team si sommano a quelli personali senza sostituirli.
Docenti e Stripe
Il Teacher di un corso del workspace non lo vende: lo vende il workspace. Per pubblicare un corso del workspace al Teacher servono i diritti di modifica sul corso, non un account Stripe proprio; la verifica Stripe che conta è quella del workspace. Un docente freelance che vende i propri corsi completa comunque la verifica con Stripe.
Uscire da un workspace
Chi esce da un workspace, o ne viene rimosso, perde subito i permessi che quel ruolo gli dava. La rimozione di più persone insieme non tocca mai gli Owner.
Creare nel contesto personale
Nel tuo contesto personale crei le tue risorse: spazi, documenti, biblioteche, raccolte d'esami e calendari personali. Tutto il resto si crea dentro un workspace, con il ruolo che serve lì. Chi crea dentro uno spazio viene controllato in base al suo ruolo in quello spazio: da Editor in su.
Assegnare docenti e libri
Per assegnare qualcosa ti serve il diritto di modificare la risorsa di destinazione:
- Teacher di una materia o di un livello: Manager o Editor dell'area disciplinare, e la materia e il livello devono appartenere a quell'area;
- libri su un corso o un calendario: accesso in lettura alla biblioteca del libro più accesso in modifica (da Editor in su) al corso o al calendario (altrimenti
You need edit rights on the course or calendar to change its books.).